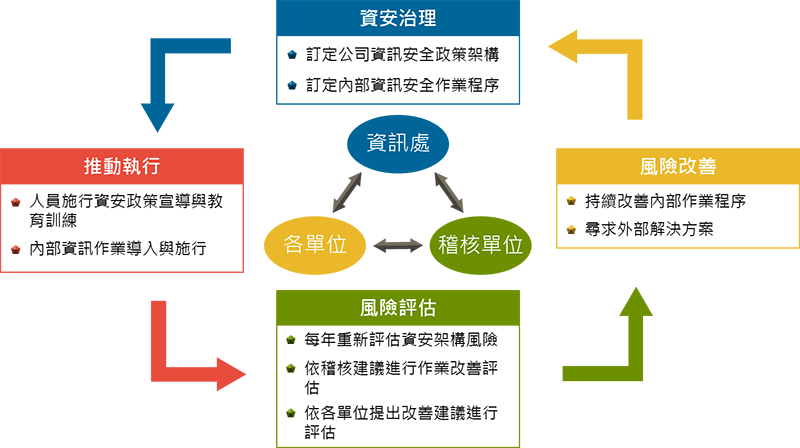
本公司資訊安全之權責單位為資訊處,負責規劃、執行及推動資訊安全管理事項,並定期透過教育訓練提升人員資訊安全意識。
本公司每年接受內、外部稽核,若查核發現缺失立即排定改善計畫,降低內部資安風險。
本公司組織運作模式–採 PDCA(Plan - Do - Check - Act)循環式管理,以確保可靠度目標之達成,進而促使本公司資安持續改善。
本年度資訊架構改善成果已於109年12月31日第11屆第14次董事會報告在案。
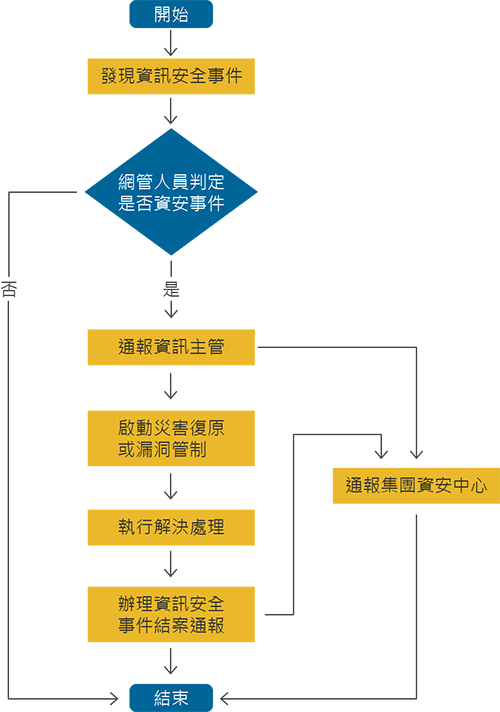
本公司所有網路活動均受資安中心24小時持續偵測保護,並設立資安事件通報流程如下 :
第一條
本公司為強化資訊安全管理,建立安全及可信賴之作業環境,確保資料、系統、相關網路環境與設備安全,保障客戶權益,並依公開發行公司建立內部控制制度處理準則第8條、第9條、第13條規範,特訂定本政策以作為實施各項資訊安全措施之依據。
第二條
本政策適用於本公司所有員工、約聘僱人員、顧問、委外廠商及訪客(以下簡稱全體人員)。
第三條
本公司將依下列原則致力於各項作業安全,以降低資安風險及保障客戶權益:
- 進行各項作業時,應遵循主管機關頒布之各種法令及本公司相關之規定辦理。
- 工作分派應考量職能分工,職務責任範圍應予區分,以避免資訊或服務遭未授權修改或誤用。
- 任用資訊安全相關工作或處理機密資訊人員前應進行個人安全背景調查。為規範員工對其所保管及使用資訊保密之目的,應要求員工(包括約聘僱人員)簽訂保密切結書。
- 協力廠商、委外廠商及顧問於業務性質有必要時,本公司得要求其簽訂保密切結書。
- 所有員工有義務保護本公司機密敏感資料及客戶資料,禁止未授權的情況下接觸、使用或是將該資訊揭露、告知予與業務無關之同仁、廠商及其他客戶。
- 所有員工對於異常事件及有違反安全政策與程序之虞者,應隨時保持警戒,並依程序進行通報。
- 本公司應視業務需求訂定業務持續運作計畫,並定期測試演練,維持其適用性。
- 本公司各單位重大資訊設備(含軟、硬體)異動,應由資訊處協助技術及規格之評估。
- 本公司應每年進行員工(包括約聘僱人員)資安教育訓練。
第四條
本政策之頒布,明確宣示維護資訊安全的重要性,遵照本政策之要求,本公司應業務需求時得另訂定相關資訊安全作業規範供各單位遵循。
各單位應秉持維護本公司作業環境之資訊安全遵照辦理,以持續提昇各項作業服務之機密性、完整性與可用性。
第五條
本政策未盡事宜,依主管機關之法令及本公司其他相關規定辦理。
第六條
本政策經總經理核准後施行,修正或廢止時亦同。
本公司資訊安全評估分類與具體說明如下 :
一、網路活動檢視
- 網路活動皆透過集團資安中心24小時持續偵測,針對重大資安風險立即進行處理,每月集團提供中低風險資安事件進行改善。
- 各外點切分虛擬區域網絡,設置防火牆與安全加密連線通道(SSL VPN),管制設備網路介面卡不允許非法設備網路連線。
- 每月監測資訊安全目標之達成,作為未來精進改善之指標。
- 每月整理資安風險資訊,制定改善計劃,持續提升整體資安水平。
二、安全設定檢視
- 提供外部服務系統上線時,一律透過集團安排弱點掃描,通過才可上線。
- 公司個人電腦 USB 埠預設關閉,開放需另外申請核准且進行存取管控。
- 公司個人電腦與伺服器均安裝防毒軟體,一人一帳號,並利用網域伺服器(Active Directory) 管控認證,每三個月強制更換密碼。
- 伺服器及資通設備進行定期安全性更新及重大漏洞修補,委託專業資訊安全廠商進行弱點掃描,確保系統漏洞的及時修復。
- 機房進出均有門禁管制,重大系統定期備分,資料庫每年進行災難復原演練。
- 透過有效管制外部網際網路硬碟空間之使用措施,降低資料外洩風險。
-
嚴禁下載安裝使用非授權軟體,恪遵智慧財產權規範,防制侵權及電腦中毒資安事件之發生。
三、稽核事項改善
- 資訊業務訂定ISO內稽內控辦法,並遵照辦法進行。
- 每年定期接受集團、外部會計事務所、內稽內控之資安稽核,並依建議事項進行改善。
四、郵件管控與社交工程演練
- 郵件系統皆透過垃圾郵件伺服器進行過濾,並設定黑白名單機制。
- 不定時配合集團進行郵件釣魚測試,並依嚴重性提報改善。
- 每年舉辦資安教育訓練,不定期進行資安公告,提升員工資訊安全觀念。
伍、通過 ISO 27001資訊安全管理系統標準認證
本公司為強化資訊安全管理,建立安全及可信賴之作業環境,確保資料、系統、相關網路環境與設備安全,保障客戶權益,並依公開發行公司建立內部控制制度處理準則第8條、第9條、第13條規範,特訂定本政策以作為實施各項資訊安全措施之依據。
本公司112年取得ISO 27001資訊安全管理系統驗證,113年通過ISO 27001資訊安全管理系統複審。透過 ISO 27001資通安全管理系統之導入,強化資通安全事件應變處理能力,並保護公司與客戶之資產安全,控制並降低資訊安全事件所帶來的威脅及衝擊。
六、資訊安全相關具體活動
資安委員會設置編設共二十員,其中公告設立資安長、資安專責主管及資安專責人員(各1員),每年召開四次資安委員會議及一次管理審查會議及年底董事會資安執行成效報告,內部資安稽核每年一次,資安外部稽核每年一次經由PDCA不斷改善精進資安強度,每週實施資安社交工程演練及非公司授權軟體監測以強化同仁資安警覺及恪遵智慧財產之觀念;為了確認同仁對資安觀念之瞭解程度,資訊處每季實施資安認知線上評估測驗,藉由測評結果評估資安教育訓練成效,並做為後續資安課程相關規劃之參考。113年度本公司投入約595萬於強化資訊安全,包含威脅偵測與應變服務(MDR)服務、各項服務主機備援機制、資料災難復原郵件系統升級、防毒防駭、防火牆設備升級、無線網路資安強化更新改善等等。
113年資安委員會議
| 次數 |
召開日期 |
重要決議 |
| 一 |
1130419 |
完成資安改善事項7項,內部稽核改善事項11項(建置特權管理系統完成、USB及安全加密連線通道(VPN)清查使用者權限、各廠站防火牆韌體版本升級…等等)
|
| 二 |
1130627 |
通過BSI複審ISO27001認證,完成資安強化項目9項,ISO 27001 BSI複審稽核完成改善4項(公司伺服器憑證更新完成、資安教育成果線上測驗實施完成…等等)
|
| 三 |
1130926 |
完成資安強化項目9項 (強化紀錄檔保存伺服器之告警、網路硬碟伺服器升級至2022版本完成…等等)
|
| 四 |
1131226 |
完成資安強化項目11項(資料庫主機系統及資料復原演練、主機弱點掃描、虛擬資源主機及防火牆管理軟體升級至最新安全版本更新…等等)
|
113年資安管理審查會議
| 召開日期 |
報告事項 |
| 1130419 |
-
112年度進行資訊資產風險評估,共計2項需進行風險處理、ISMS內部稽核發現事項共7項、ISO 27001外部稽核發現事項共4項,上述發現事項均完成改善。
-
資訊安全設定四項績效指標報告:
| 項次 |
資訊安全目標 |
設定目標值 |
量測結果 |
| 1 |
官方網站服務可用率 |
99% |
符合 |
| 2 |
電子商務服務可用率 |
99% |
符合 |
| 3 |
網路服務可用率 |
98% |
符合 |
| 4 |
資安事件(3級以上)發生頻率 |
0 件/年 |
符合 |
- 113年內部稽核改善事項報告: 發現事項共6項,已完成5項改善,1項進行中。
-
持續改善項目:
-
ISO組織公告ISO 27001:2013版本將於2025年10月31日失效,安排於2025年05月執行轉版至ISO 27001:2022。
-
於今年ISO 27001 : 2013續審完成後,將與顧問著手討論依據新版ISO27001要求進行資訊安全管理系統(ISMS)制度更新。
-
持續注意內/外部關注方對於本資訊安全管理系統的要求。
|